免费VPN的加密强度通常能达标吗?
免费VPN的加密强度能否达标,主要取决于两个相互独立的技术维度:一是所采用的加密算法本身是否符合行业公认标准,二是协议实现是否完整落实了密钥交换、前向保密等配套机制。加密算法本身大多是公开的国际标准,免费产品与付费产品理论上可以采用同一等级的算法;真正拉开差距的,往往是协议实现的严谨程度,以及产品是否经过独立安全审计验证。对于日常远程办公、跨境协作等场景,加密强度直接关系到传输数据是否会在中途被截获或篡改,因此值得在选择产品前逐项确认,而不是仅凭价格高低做判断。与其直接假设「免费的加密肯定弱」,不如从技术细节入手逐项核对。
VPN加密强度由哪两个技术维度决定?
判断一款VPN的加密是否达标,需要拆开来看两层:算法层解决「用了什么加密方式」,实现层解决「这套加密方式是怎样被落地执行的」。即便两款产品采用同一种加密算法,实现细节的差异也可能导致安全强度出现明显区别。
加密算法本身处于什么水平?
主流VPN产品目前普遍采用AES-256作为核心加密算法,这是被广泛认可的行业标准,金融系统与政府机构也在使用同一规格。由于AES-256是公开的国际标准而非某一厂商的专利技术,免费与付费产品理论上都可以采用同等强度的算法。
除AES-256外,较新的WireGuard协议通常采用ChaCha20加密算法,在移动设备上的运算效率往往更高。两者在设计强度上均达到公认的行业标准,选择哪一种更多取决于设备性能与协议适配,而非安全等级的高低之分。
AES-256中的「256」指密钥长度为256位,对应的密钥组合空间极为庞大。在现有公开计算资源下,单纯依靠穷举方式尝试还原密钥,所需时间远超实际可用的时间尺度,这也是AES-256被视为符合行业标准的核心原因之一。
协议实现的完整度体现在哪些环节?
协议实现的完整度主要体现在三个环节:密钥交换是否采用安全的握手机制、是否具备前向保密能力、协议本身是否存在长期未修复的已知缺陷。这三个环节共同决定了「采用AES-256」这句描述在实际场景中的分量。
密钥交换环节通常基于Diffie-Hellman等成熟机制完成,目的是避免密钥在传输过程中被截获;前向保密机制会让每次会话使用独立的临时密钥,即便单次会话密钥泄露,也不会牵连此前或之后的会话安全。这两项配套机制是否被完整实现,往往比算法名称本身更能说明问题。
如果协议缺少前向保密机制,一旦长期使用的主密钥在未来某个时间点被获取,过去被记录下来的加密流量就存在被回溯还原的风险,这也是安全研究人员评估VPN协议时格外关注前向保密的原因。
免费VPN与付费VPN在加密实现上的真实差异体现在哪里?
把免费VPN和付费VPN放在一起比较,差异更多出现在实现细节与维护投入上,而不是加密算法的选择上。以下从几个可验证的角度做对比:
| 对比维度 | 常见情况 | 需要关注的点 |
|---|---|---|
| 加密算法选择 | 两类产品都可能采用AES-256或ChaCha20 | 算法名称本身不能说明实现质量 |
| 协议版本更新 | 付费产品的更新节奏通常更稳定 | 部分免费产品可能维护投入有限,协议版本更新滞后 |
| 独立安全审计 | 部分付费产品会公开第三方审计报告 | 有无审计报告是判断实现质量的重要参考 |
| 前向保密支持 | 取决于具体协议实现,与是否收费没有必然关系 | 需要查看产品文档是否明确说明支持情况 |
| 客户端与协议透明度 | 部分产品公开客户端或协议层代码,接受外部审查 | 公开程度不直接等于安全,但便于第三方核对实现细节 |
为什么「免费」不能直接等同于「加密弱」?
「免费」描述的是商业模式,不是技术方案,因此不能由此直接推出加密强度的结论。部分免费VPN由开源社区持续维护,协议实现同样会经过代码审查;部分收费产品也可能因维护投入有限,长期未更新底层协议库。
例如WireGuard协议本身以代码简洁、便于独立审计著称,不少免费产品也基于这一开源协议构建,其实现质量与是否收费并无直接关联,更多取决于维护团队的投入程度。
真正需要留意的信号,是产品说明中完全不提加密协议细节、且长期没有更新记录的服务,这类信息缺失往往比「是否收费」更能反映实现质量的高低。
普通用户可以如何自查一款VPN的加密是否达标?
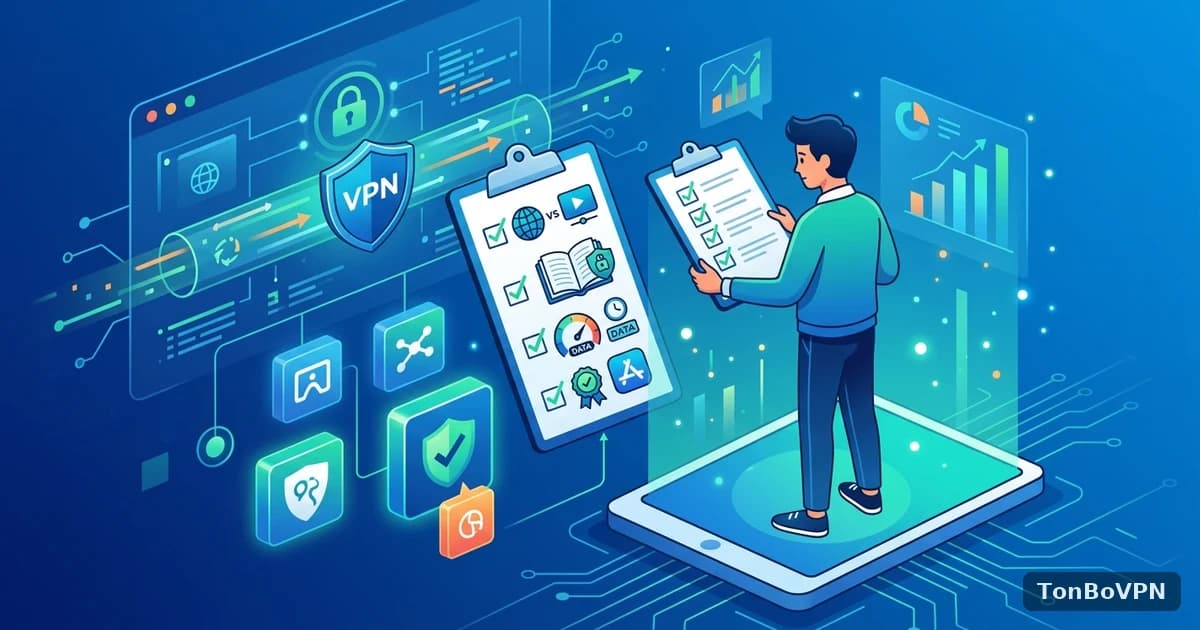
与其被动接受「免费等于不安全」或「付费等于安全」这类简化结论,不如建立一套可操作的自查步骤:
- 查看产品官网或文档是否明确列出所用的加密算法名称(如AES-256、ChaCha20)以及协议名称(如WireGuard、IKEv2、OpenVPN)
- 确认协议是否支持前向保密,通常可在技术文档或常见问题页面中找到相关说明
- 查询产品是否发布过独立第三方安全审计报告,并留意审计时间是否在近两年内
- 观察客户端与协议库的更新频率,长期未更新往往意味着已知问题尚未修复
- 对比同一产品在不同版本更新日志中是否修复过加密或协议相关的问题,这类记录通常比宣传页面的表述更可靠
- 留意产品是否公开日志记录政策,加密强度需要与隐私保护政策一并评估才完整
TonBoVPN在协议层采用WireGuard与IKEv2等主流方案,加密标准达到AES-256级别,相关协议细节在产品文档中公开说明,便于用户逐项核对而非仅凭「收费与否」做判断。对于希望有据可查、按自身使用场景选择连接方案的用户,从查看协议文档这一步开始,会比单纯比较价格更接近问题的答案。