公共WiFi下使用免费VPN能保护数据安全吗?
公共WiFi是咖啡厅、酒店、候机区、图书馆等场所面向公众开放、通常无需复杂身份验证即可接入的无线网络,其网络架构默认不会在同一接入点下的不同设备之间做流量隔离。在这类网络环境中使用VPN,可以为设备的数据传输建立一条独立的加密隧道,从而阻止同一网络内的其他设备读取原始通信内容——这是VPN的基础能力之一,理论上不区分免费版本还是付费版本,只要隧道连接是真实生效的,就能起到相应的保护作用。但如果免费VPN服务本身存在协议实现不完善、连接不够稳定或DNS请求泄露等问题,这层保护的实际可靠程度会明显打折扣,不能简单地一概而论。
公共WiFi网络存在哪些具体的安全风险?
公共WiFi的风险根源在于网络的开放性和共享性。大多数场所提供的开放网络要么完全没有密码,要么使用所有访客共用的同一个密码,这意味着同一时间段内,陌生设备之间处于同一个局域网广播域下。在这种结构里,只要具备基础的网络监听工具,理论上就有更多机会捕获同网络内其他设备发出的未加密数据包,而这种机会在使用独立密码、具备客户端隔离的私人网络中会小得多。
同一网络下的设备能截获哪些数据?
如果设备访问的是未启用HTTPS加密的网页,或使用明文协议传输数据的应用,同一局域网内的其他设备在具备嗅探能力的情况下,理论上可以读取到请求内容,包括访问的网址、提交的表单字段,甚至某些情况下的登录凭证。即便多数主流网站已默认启用HTTPS,部分老旧应用、内部系统或弱加密的第三方服务仍然可能存在明文传输环节,这些环节在公共网络下暴露的概率会更高。
假冒热点为什么难以被察觉?
假冒热点(通常称为Evil Twin)是指攻击者搭建一个与场所真实WiFi同名的接入点,诱导设备自动连接。由于多数设备会记住曾经连接过的WiFi名称,并在下次出现同名信号时自动接入,用户很难仅凭名称分辨真假。一旦连接到假冒热点,该设备的全部网络流量都会先经过攻击者控制的设备转发,风险面比普通的流量嗅探更大——攻击者不仅能监听,还能主动篡改途经的数据。
| 风险类型 | 产生原因 | 可能影响 |
|---|---|---|
| 流量嗅探 | 同一广播域内的设备可监听未加密的数据包 | 未加密页面的请求内容、表单信息可能被读取 |
| ARP欺骗 | 攻击者伪造网关地址,劫持局域网内的流量路径 | 中间人可篡改或窃取途经的通信内容 |
| 假冒热点 | 复制真实场所的WiFi名称,诱导设备自动连接 | 全部流量经攻击者设备转发,风险范围明显扩大 |
| DNS劫持 | 局域网内的域名解析请求被拦截并篡改 | 用户被导向伪造页面,面临钓鱼风险 |
VPN加密隧道在公共网络下的保护机制是什么?
VPN的核心机制,是在设备与VPN服务器之间建立一条经过加密的传输通道。数据在离开设备之前就已经完成加密,途经的公共网络只承担「搬运加密数据包」的角色,即便同一网络内的其他设备截获了这些数据包,拿到的也只是无法直接解读的密文,而不是原始的网址、账号或表单内容。这也是为什么在公共网络下使用VPN,能够针对上文列出的流量嗅探、ARP欺骗等本地网络层面的风险起到直接的防护作用。
免费和付费VPN在隧道加密能力上有本质区别吗?
只要连接建立的确实是一条真实生效的加密隧道,基础的加密能力本身在免费版本和付费版本之间并不存在本质区别,双方通常都基于相同的标准加密协议实现数据封装。真正拉开差距的,不是「是否加密」这个二元判断,而是加密之外的一系列实现细节,包括DNS请求是否也被纳入隧道保护、连接异常时是否有相应的阻断机制、协议版本是否维护到位。这些细节往往决定了同样是「加密隧道」的服务,在实际使用中的可靠程度差异有多大。
免费VPN可能在哪些环节削弱这层保护?
加密隧道本身只是防护链条中的一环,如果链条上的其他环节存在缺口,即便流量被正确加密,用户在公共网络下依然可能暴露部分敏感信息。免费VPN由于服务器和运维投入相对有限,更容易在细节环节上出现疏漏。
DNS泄露会不会让公共网络下的窃听重新发生?
即使数据流量本身经过加密隧道传输,如果客户端的DNS解析请求没有被强制路由到隧道内的DNS服务器,而是继续直接发往本地网络分配的DNS服务器,同一网络内具备监听能力的设备依然可以看到用户正在解析、访问的域名。这种情况称为DNS泄露,它不会暴露具体的页面内容,但会暴露用户访问了哪些网站这类元数据,对隐私同样构成实质影响。
连接中断时如果没有终止开关会发生什么?
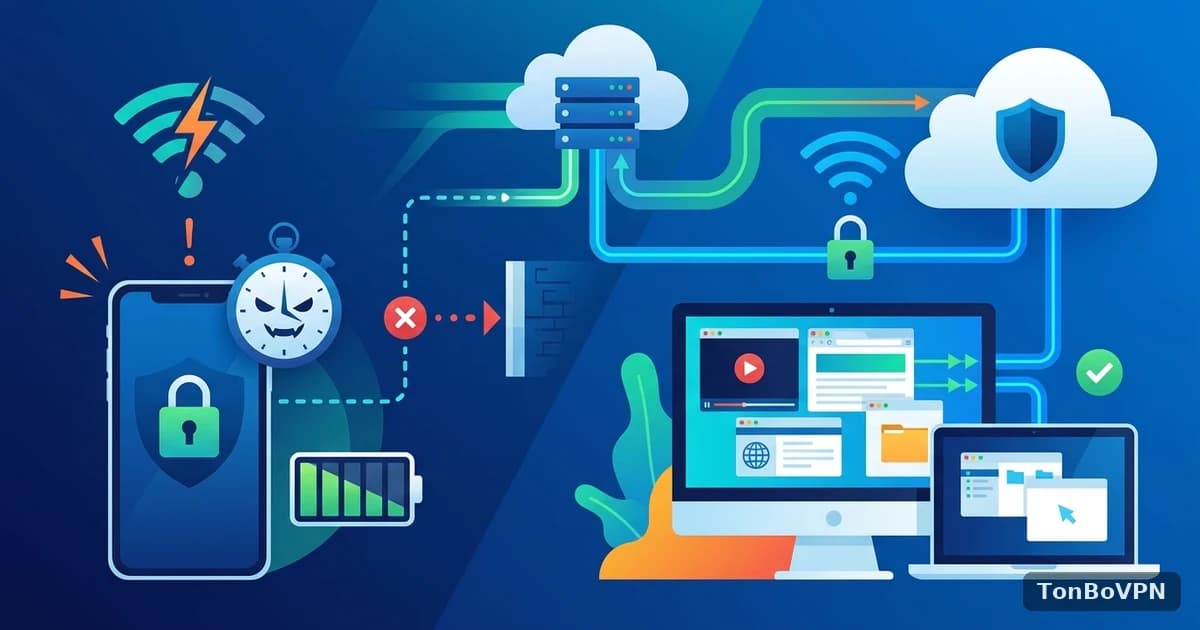
VPN连接并非始终稳定,尤其在公共网络信号本身不佳的场所,断线重连的情况并不少见。如果客户端没有配备连接中断后自动阻断网络流量的机制(通常称为终止开关),设备可能会在用户没有察觉的情况下,悄然切换回本地网络的明文传输通道,而用户仍然误以为自己处于受保护状态。这种防护出现空档但用户不知情的场景,恰恰是公共网络下风险容易集中出现的时刻。
免费VPN在公共网络场景下,较容易出现薄弱环节的方面主要包括:
- DNS解析请求未强制经过隧道内解析,产生DNS泄露
- 缺少连接中断后的自动阻断机制,断线瞬间流量可能明文外泄
- 加密协议版本更新不及时,达不到应有的加密强度
- 服务器负载较高导致连接频繁波动,增加防护空档出现的次数
该如何理性看待这个问题?
把上述几点放在一起看,可以得出一个相对清晰的判断:在公共网络下使用VPN,确实比完全不使用要更安全,因为它至少建立起了一层针对本地网络窃听、ARP欺骗、假冒热点等风险的加密屏障,这层屏障本身不区分免费或付费。但这层防护的实际可靠程度,并不由有没有使用VPN这一个是非题决定,而是取决于更细节的实现质量:隧道连接是否稳定、DNS请求是否也纳入隧道范围、连接异常时有没有阻断机制。这些细节共同决定了同样叫加密隧道的服务,在公共网络下真正能提供多少防护。
TonBoVPN在协议实现上采用标准加密隧道,并将DNS解析请求一并纳入隧道内处理,同时配合连接异常时的阻断机制,尝试把公共网络场景下容易被忽视的薄弱环节降到更低,为需要在开放网络中处理邮箱、账号等敏感信息的用户提供更加可控的连接体验。