什么是浏览器插件VPN?
浏览器插件VPN(Browser Extension VPN)指以浏览器扩展形式安装、只接管该浏览器内网页流量的代理工具,技术实现上通常是HTTP/HTTPS代理或SOCKS5代理,而不是运行在操作系统网络层的完整VPN隧道。它一般出现在Chrome、Edge、Firefox等浏览器的扩展商店中,安装后会在工具栏出现一个开关图标,用户点击即可让当前浏览器发出的网页请求经由远程服务器转发,整个过程不需要额外安装系统级软件,也不需要重启设备。
之所以被称为「VPN」,更多是一种市场命名习惯,而不是协议层面的准确描述。严格意义上的VPN(Virtual Private Network)要求在网络层建立加密隧道,让设备产生的全部流量都经过该隧道传输;浏览器插件VPN并不满足这个条件,它只能感知浏览器扩展接口开放的请求类型,例如页面加载、图片资源、脚本请求等,对浏览器进程之外发生的任何网络活动都没有控制权。这类插件之所以数量众多、安装量大,很大程度上是因为门槛低——不需要系统管理员权限,几秒钟就能装好并启用。
浏览器插件VPN和客户端VPN在技术原理上有什么不同?
两者的根本差异在于生效的网络层级不同。浏览器插件VPN运行在应用层,依赖浏览器提供的扩展接口转发请求;客户端VPN运行在操作系统的网络层,通过虚拟网络接口接管设备的全部流量。这一层级差异决定了两者在覆盖范围、加密强度与连接稳定性上的后续区别。
浏览器插件VPN在哪一层转发流量?
浏览器插件VPN工作在应用层,依赖浏览器暴露的代理配置接口(例如PAC脚本或浏览器自带的代理API)把网页请求转发到远程服务器,本质上是一层可以随浏览器启动或关闭的HTTP/HTTPS代理。由于它挂载在浏览器进程内部,只有经由该浏览器地址栏发起的请求会被转发,操作系统里其他进程产生的网络连接不会经过这层代理,也感知不到它的存在。
客户端VPN为什么能覆盖所有应用?
客户端VPN在安装时会在操作系统中注册一个虚拟网络接口,并把系统的默认路由指向这个接口,再通过WireGuard、OpenVPN或IKEv2等专用协议建立加密隧道。这意味着不论是浏览器、邮件客户端、游戏还是后台运行的下载工具,只要产生网络请求,都会先经过这条系统级隧道,再由VPN服务器转发到目标地址,因此能够覆盖设备上的全部流量,而不只是某一个应用的流量。
两者在安装门槛和使用便捷性上有什么区别?
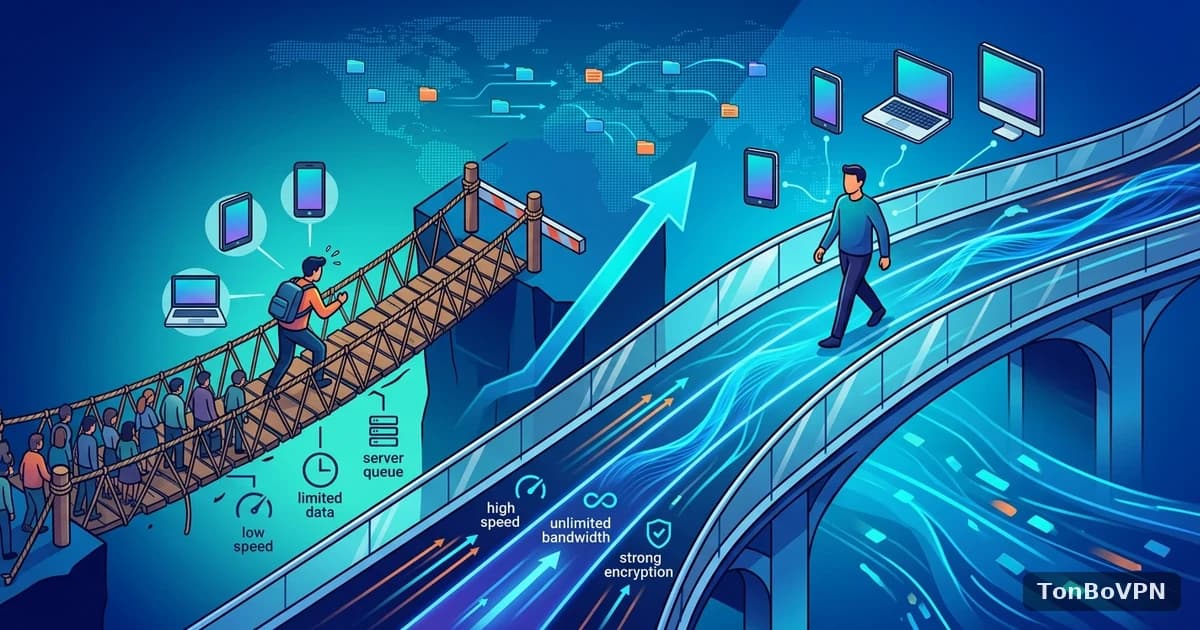
浏览器插件VPN的安装门槛更低:在扩展商店搜索、点击安装、授权权限,通常几秒钟就能完成,且不需要系统管理员权限,这也是它在企业办公设备等权限受限环境下依然能被安装使用的原因之一。客户端VPN则需要下载独立安装包、走完系统级安装流程,部分企业设备的管理策略甚至会限制普通用户安装系统级软件。这种便捷性差异,决定了浏览器插件VPN更适合临时、轻量的使用场景,而客户端VPN在权限允许的前提下能提供覆盖范围更完整的保护。
浏览器插件VPN和客户端VPN在覆盖范围、加密方式、安装位置和适用场景上有哪些具体差异?
下面的表格从几个关键维度整理了两者的差异,便于直观比较。
| 对比维度 | 浏览器插件VPN | 客户端VPN |
|---|---|---|
| 生效层级 | 浏览器应用层(扩展接口) | 操作系统网络层(虚拟网络接口) |
| 覆盖范围 | 仅安装该插件的浏览器内的网页流量 | 设备上全部应用与后台进程的流量 |
| 加密方式 | HTTP/HTTPS代理,部分为SOCKS5,通常不额外叠加隧道加密 | 通过WireGuard、OpenVPN、IKEv2等协议建立加密隧道 |
| DNS请求处理 | 部分插件不代理DNS解析,可能仍在系统层明文发出 | DNS请求通常随隧道一并转发和处理 |
| 安装位置 | 浏览器扩展商店,仅作用于单一浏览器 | 系统级安装包,作用于整台设备 |
| 适用场景 | 临时切换单个网页的访问地区、快速测试 | 邮件客户端、游戏、下载工具等全设备流量保护 |
从表格可以看出,浏览器插件VPN更像一个「轻量开关」,适合临时性、局限在网页内的需求;客户端VPN则是系统级的基础设施,承担的是设备整体网络出口的统一管理。两者并非同一量级的工具,选择前首先要明确自己的需求边界落在哪一层。
只使用浏览器插件VPN,容易忽略哪些实际风险?
浏览器插件VPN安装简单、开关方便,不少用户会因此误以为它能提供和客户端VPN同等的保护范围。以下几点是实际使用中容易被忽略的细节。
- 风险一:浏览器之外的应用不受保护。浏览器插件VPN只处理经由该浏览器发出的网页请求,邮件客户端、即时通讯软件、游戏客户端、下载工具等独立进程产生的网络连接完全不经过这层代理,仍然使用设备原本的网络路径直接对外连接。
- 风险二:DNS请求可能仍以明文发出。部分浏览器插件VPN只代理HTTP/HTTPS流量本身,域名解析(DNS查询)仍由操作系统默认的DNS服务器处理;如果这一环节没有被一并纳入代理隧道,用户访问过的网站域名就可能以明文形式经过本地网络被记录下来,这就是通常所说的DNS泄露。
- 风险三:WebRTC可能绕开代理直接暴露真实IP。部分依赖WebRTC技术的网页功能(例如视频通话)会通过独立通道直接建立连接,不一定遵循浏览器的代理设置,这类泄露同样集中出现在插件VPN场景下;系统级客户端VPN由于接管了全部网络接口,通常不受这一问题影响。
- 风险四:多浏览器或多设备场景容易遗漏。如果同一设备上安装了多个浏览器,插件VPN通常只在安装它的那一个浏览器内生效,用户切换到其他浏览器或本地应用时,很容易忘记自己已经不在受保护的范围内。
该如何根据使用场景选择合适的VPN类型?
两种技术路线并不是相互替代的关系,而是分别适配不同层级的需求。如果只需要临时调整某个网页的访问地区,且操作范围只在一个浏览器标签页内,浏览器插件VPN已经足够,不需要安装额外的系统级软件;但如果需要同时保护邮件客户端、游戏、下载工具等浏览器之外的应用流量,或者对DNS请求是否被记录、是否存在WebRTC真实IP暴露等细节有明确要求,就必须使用在系统网络层生效的客户端VPN,插件层级的代理无法覆盖这些场景。
TonBoVPN提供的正是运行在操作系统网络层的客户端方案,通过WireGuard等隧道协议接管设备的全部网络出口,同时统一处理DNS请求,不依赖单一浏览器的插件权限。如果实际需求已经超出了「只在浏览器里临时切换」的范围,从系统级客户端入手会是更贴合场景的选择。