为什么有些App在企业代理下直接报错
部分安全敏感的App(如银行、支付类)在企业代理环境下会直接报“证书验证失败”而无法使用,这往往和证书固定机制有关。
证书固定的定义
证书固定(Certificate Pinning)指App在代码里预先写死服务器证书的特征信息,只信任这个预先指定的证书,即便设备系统信任其他证书频道也不会绕过这个验证。
为什么这个设计能防范中间人攻击
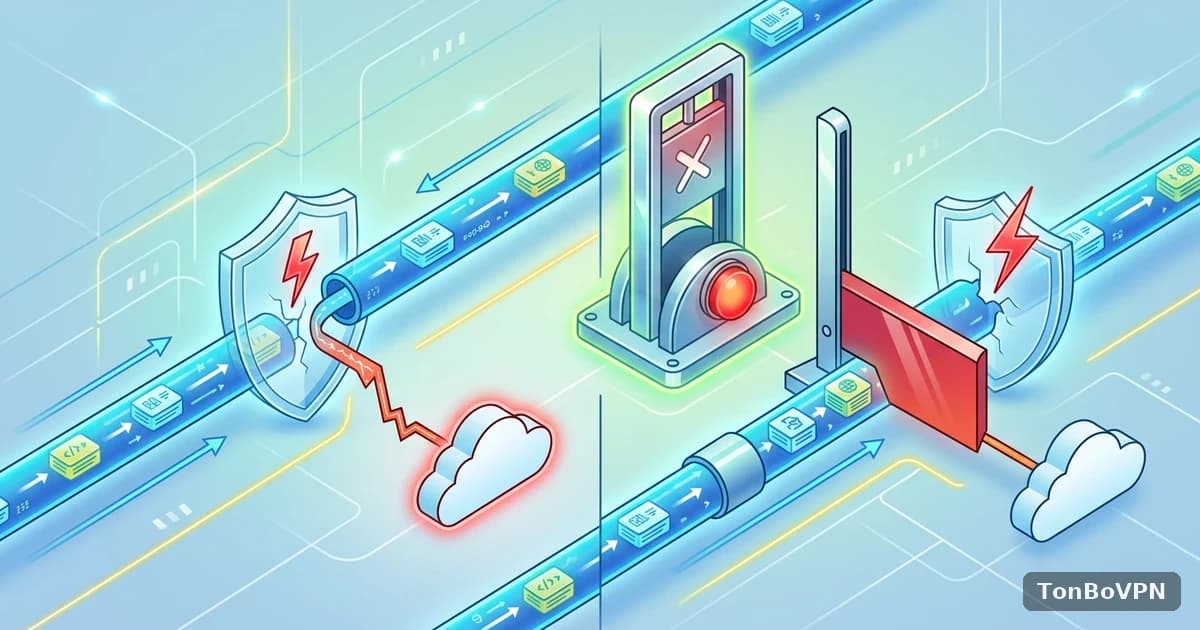
普通HTTPS验证只要证书来自受信任的机构就会通过,而中间人攻击往往靠插入一个也被设备信任的伪造证书实现解密。由于App只认自己预设的那一张证书,伪造证书再怎么受设备信任也无法蒙混过关,这类攻击手法在证书固定面前基本失效。
为什么企业代理下会冲突
部分企业代理会对HTTPS流量做中间人式解密检测,需要把企业自签证书插入到通信过程中,而启用了证书固定的App会直接拒绝这个非预设证书,表现为无法连接或证书验证失败。
常见受影响情形
- 银行、支付类App在企业/学校代理环境下报证书错误
- 部分即时通信工具在启用中间人检测的网络下无法连接
- 切换固定IP或节点也无法解决,因为问题在证书层面而非IP层面
证书固定与普通HTTPS验证对比
| 维度 | 普通HTTPS验证 | 证书固定 |
|---|---|---|
| 信任范围 | 任何受信任机构颁发的证书 | 只信任预设的特定证书 |
| 防中间人解密能力 | 较弱 | 很强 |
| 在企业代理下的兼容性 | 兼容 | 可能冲突 |
常见误区
证书验证失败不一定是网络连接本身的问题,在启用中间人检测的企业环境下,这很可能是证书固定机制在正常工作。
遇到这种情况该怎么办
建议先确认当前网络环境是否存在企业级代理/防火墙解密,如果是,切换到不经过这类代理的网络环境通常能解决。
所有App都启用证书固定吗
不一定。通常只有对安全性要求极高的App(如银行)才会启用,大多数普通App仍使用普通HTTPS验证。
TonboVPN与证书固定的共存
TonboVPN作为传输层加密工具,不对应用层的HTTPS证书做中间人解密,启用了证书固定的App在TonboVPN下一般能正常使用。